La plataforma en pantalla
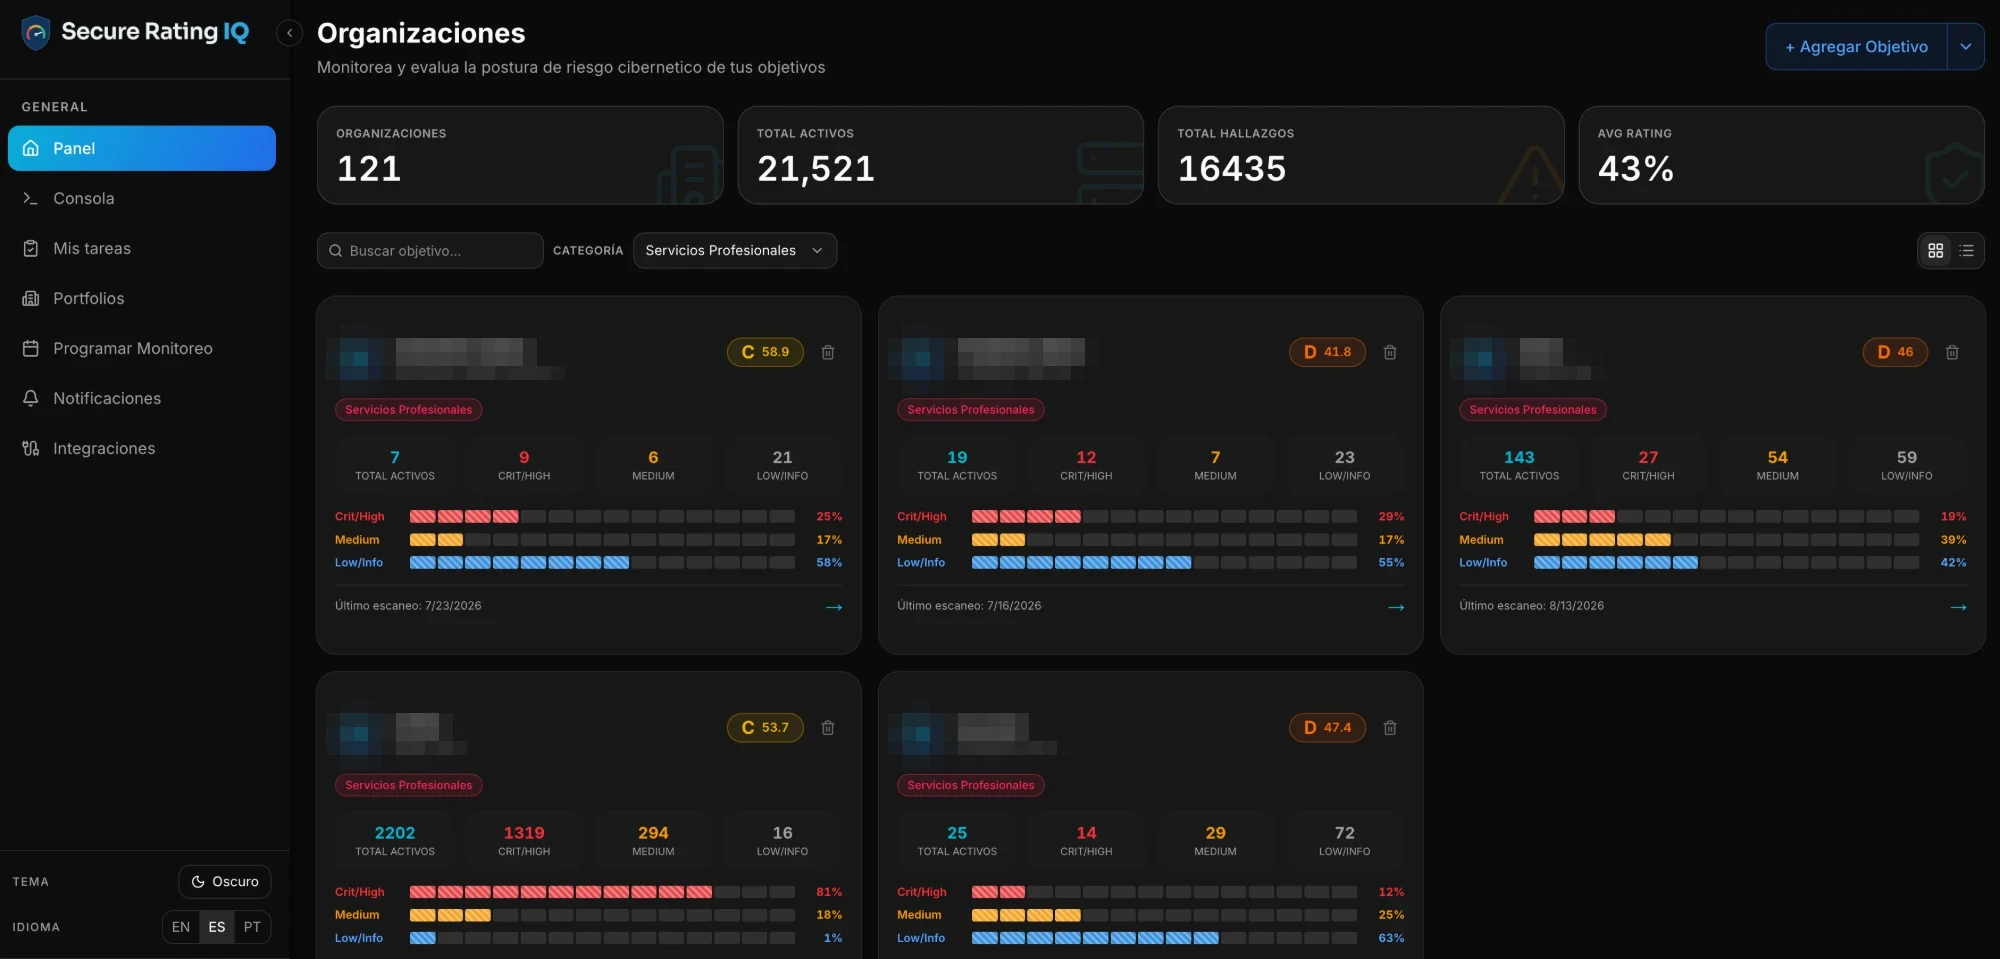
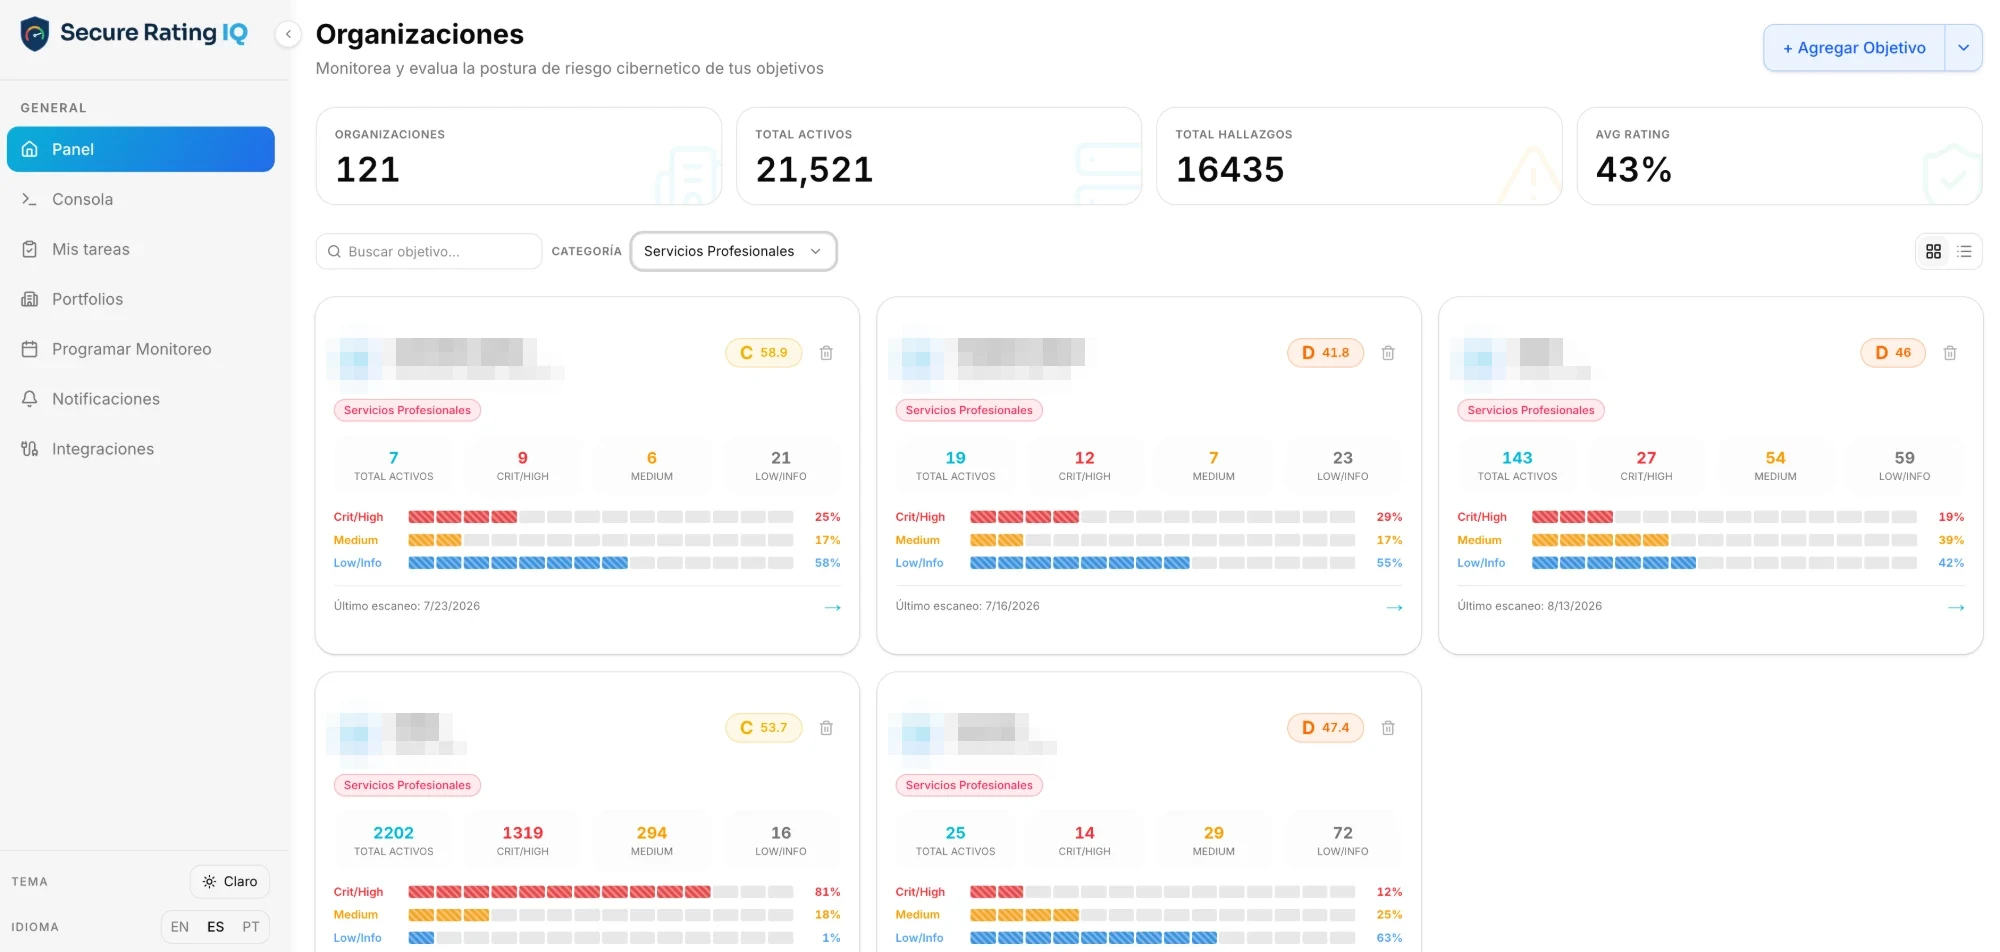
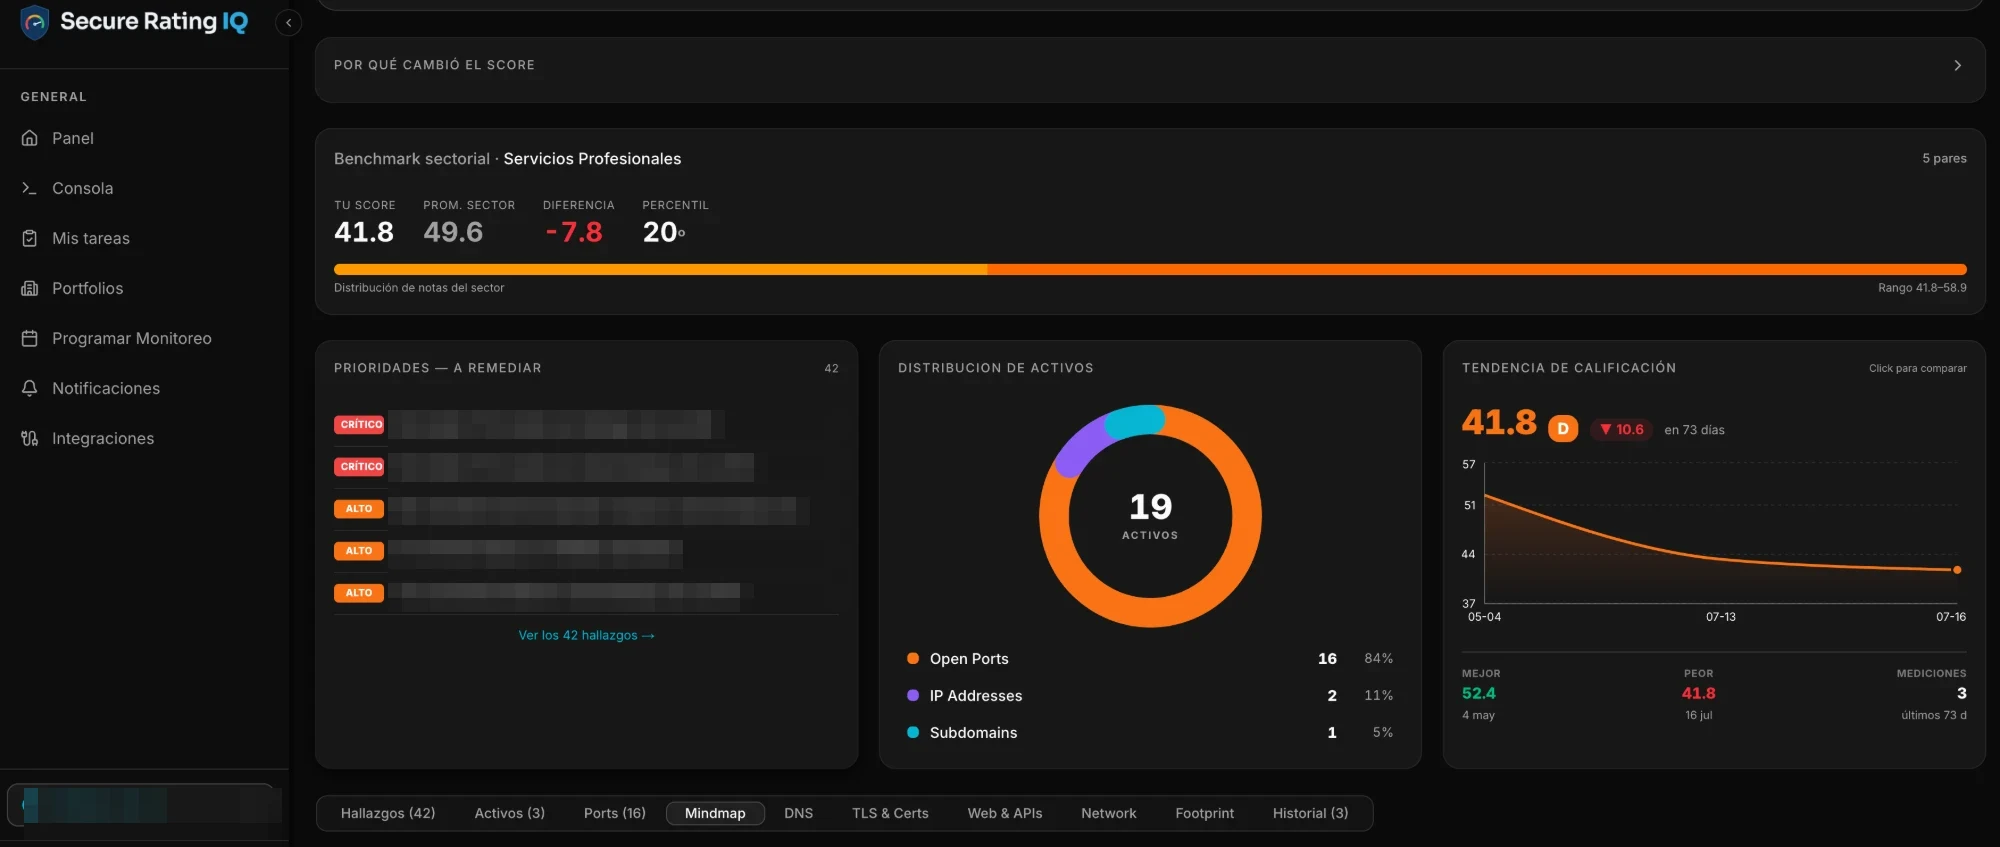
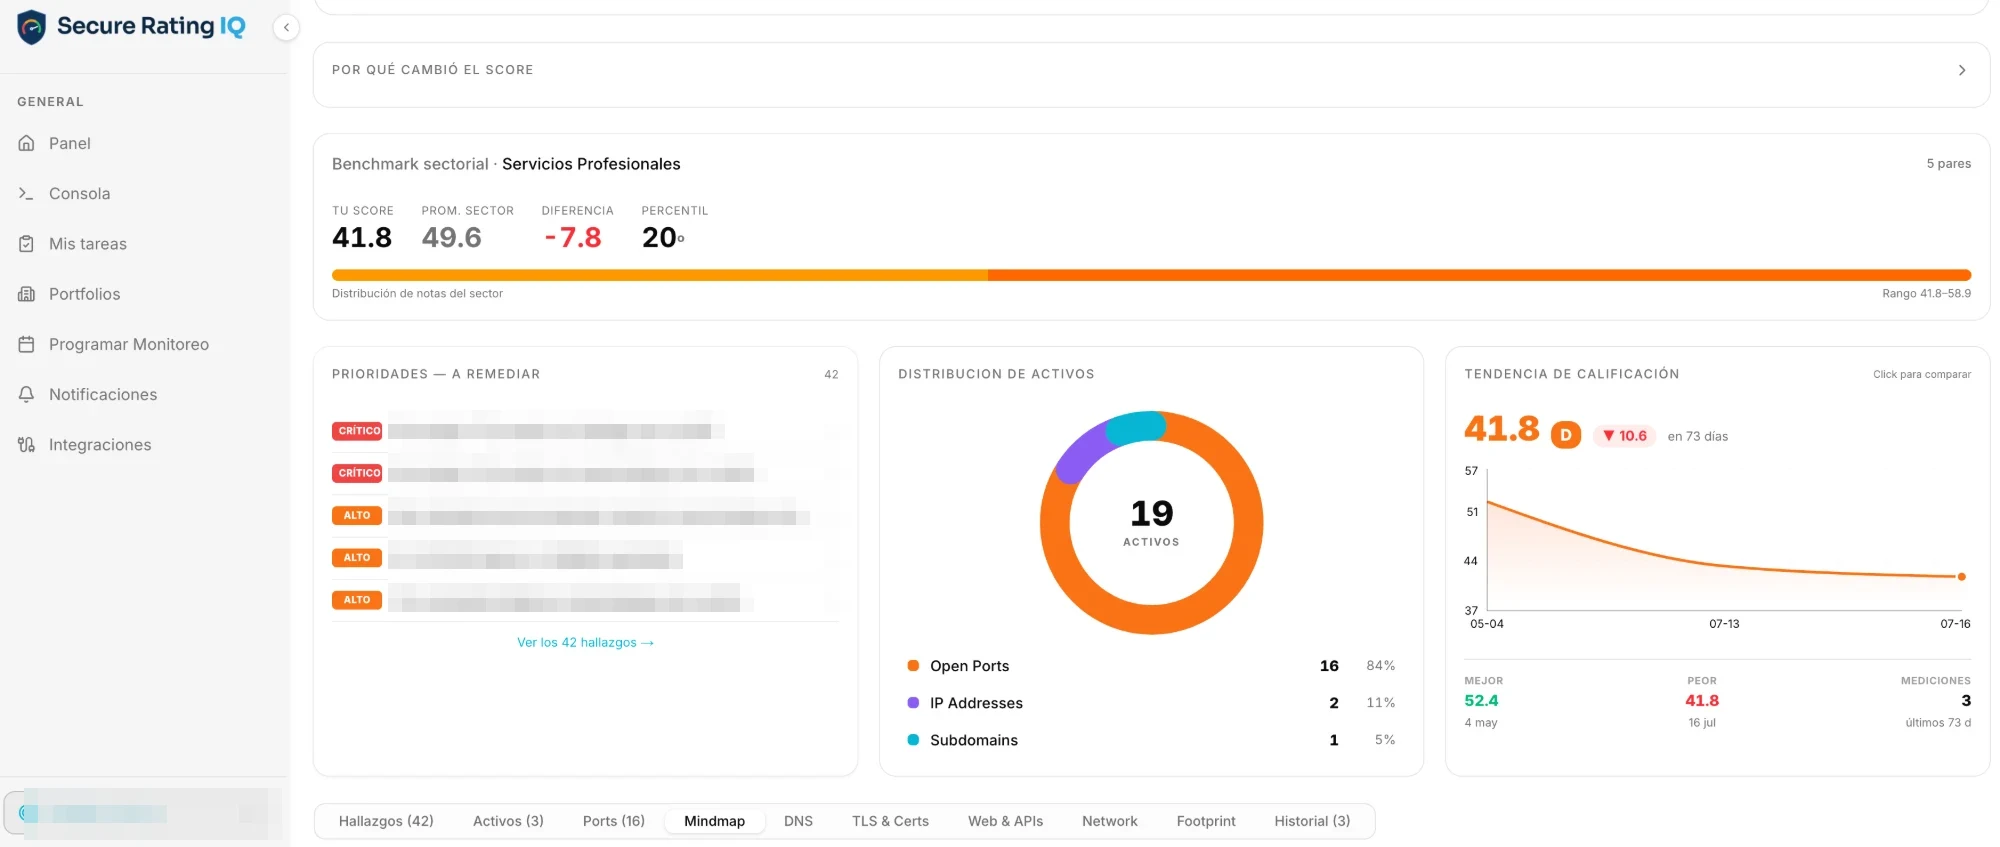
Dos vistas de la consola de SecureRatingIQ — Security Rating & ASM.
Qué hace
01
Calificación A–F
Factores ponderados, con el detalle de qué mueve la nota y por qué.
02
Escaneo híbrido
Señal externa e interna combinada para evitar los puntos ciegos de cada una.
03
Superficie de ataque
Visualización interactiva de activos, servicios y relaciones.
04
Marcos normativos
Mapeo automatizado de evidencia a los marcos que apliquen al sector.
Qué recibe su equipo
El material con el que se sustentan decisiones ante dirección, auditoría y reguladores.
- Calificación A–F con desglose por factor
- Mapa interactivo de activos
- Evidencia mapeada por marco
- Histórico de evolución de la postura
Ficha técnica
| Licencia | Independiente, por plataforma. Puede operar sola o junto a las demás. |
|---|---|
| Despliegue | Cloud · On-premise · Híbrido. En sector regulado, on-premise es el modelo habitual. |
| Autonomía | Configurable por tipo de acción: sugerir / aprobar / ejecutar. |
| Auditoría | Traza por acción: qué se ejecutó, sobre qué activo, con qué criterio y con qué resultado. |
| Integración | API: SIEM, ITSM, directorio corporativo, pipelines CI/CD. |
| Marcos | NIST CSF, ISO 27001, MITRE ATT&CK, CIS Controls, SOC 2, PCI DSS, OWASP ASVS, GDPR. |