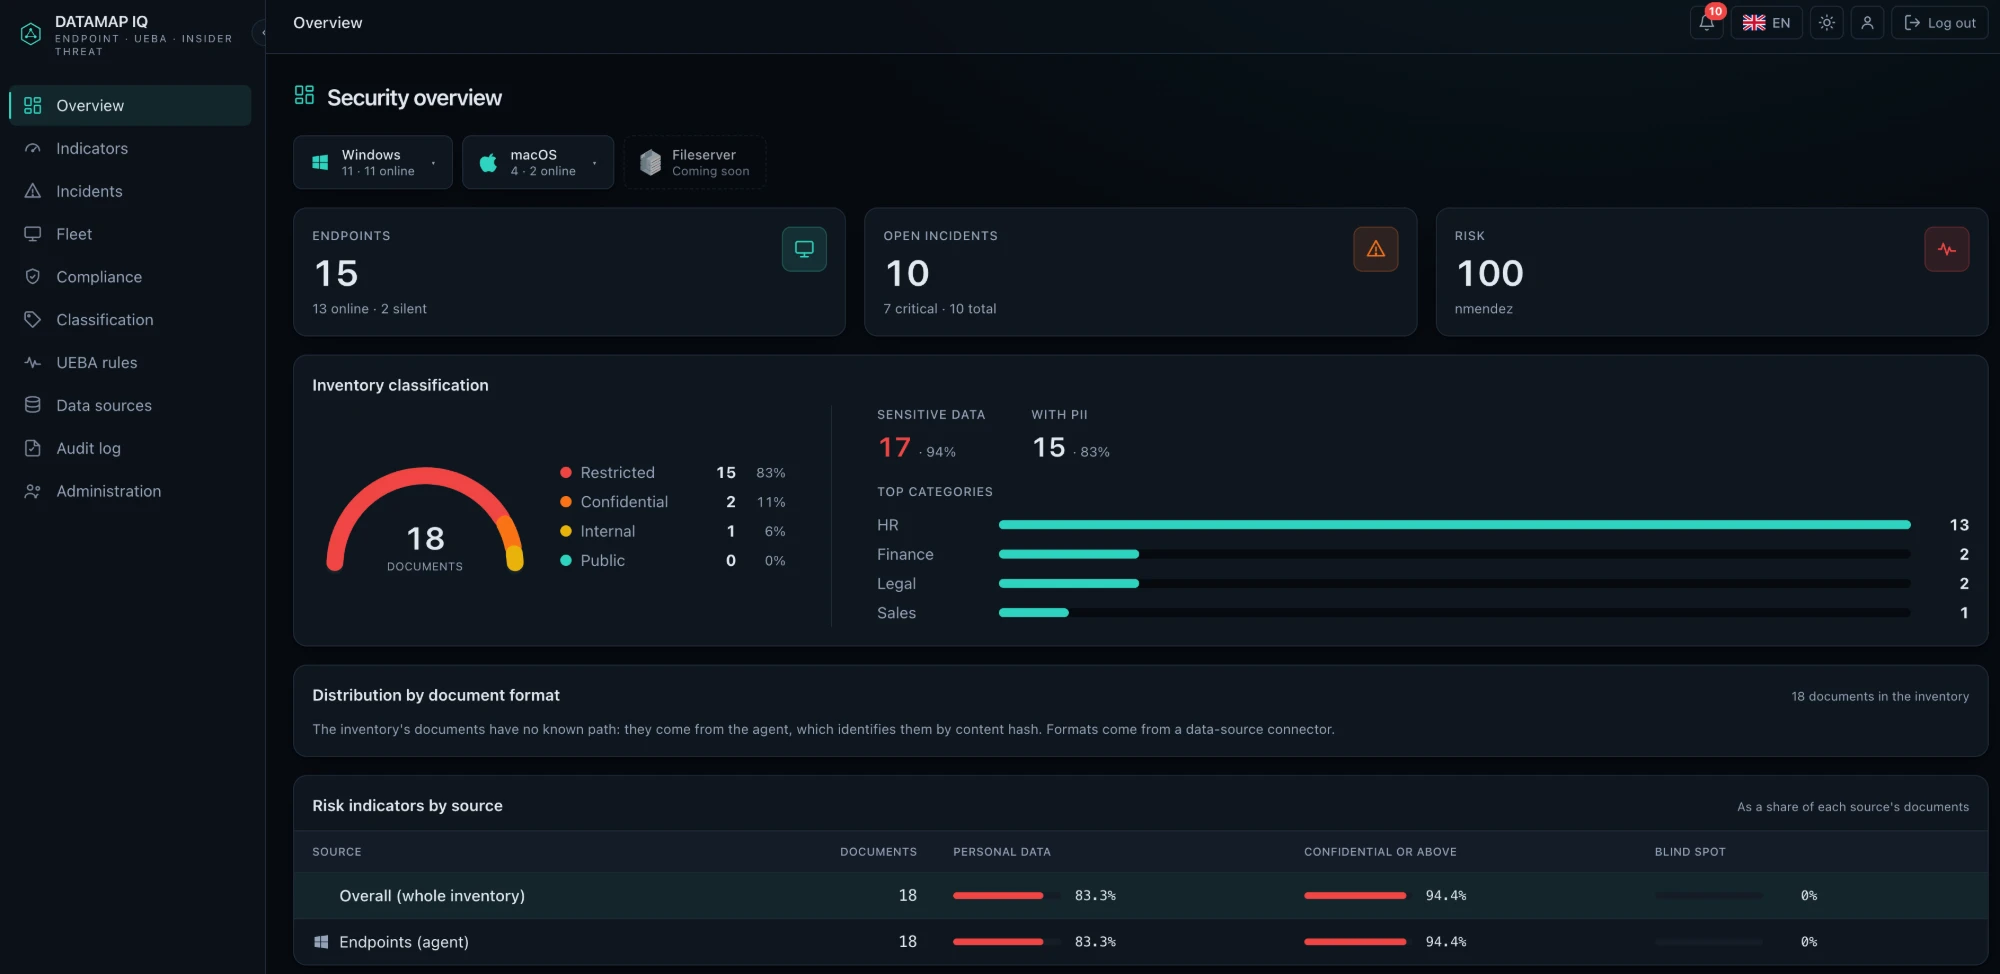
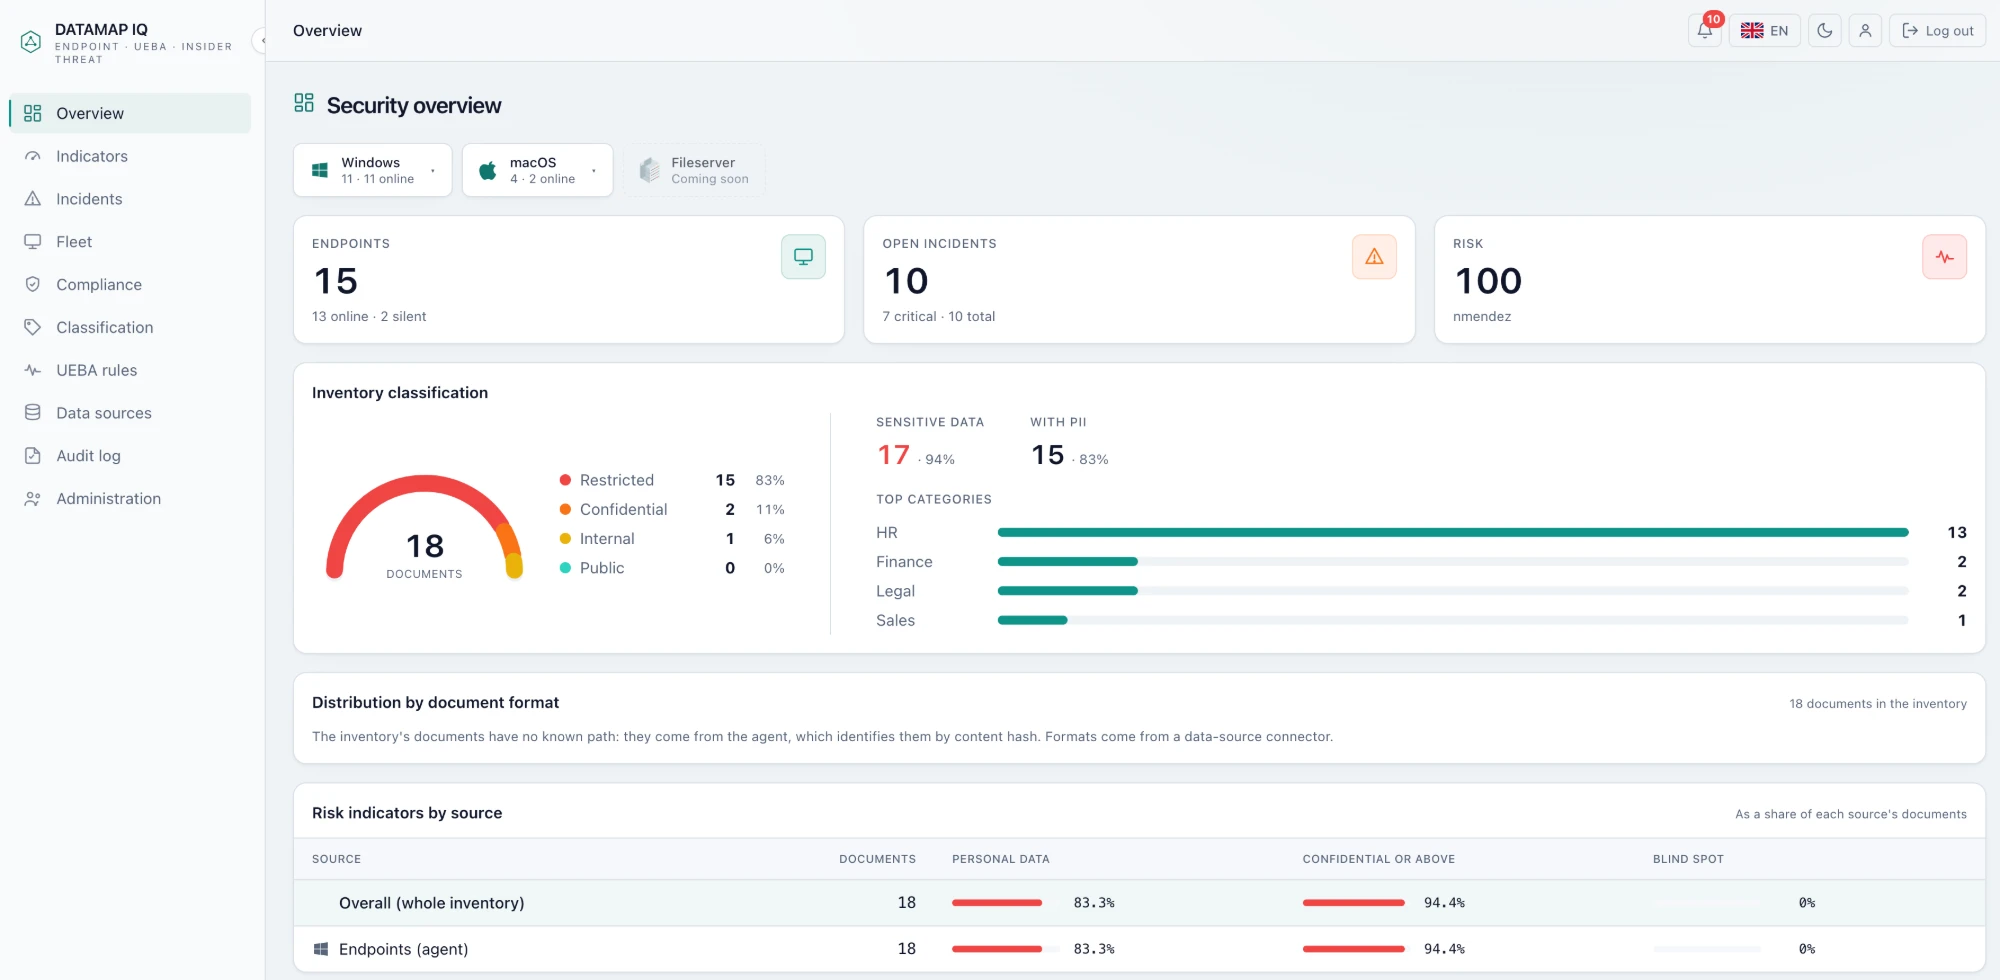
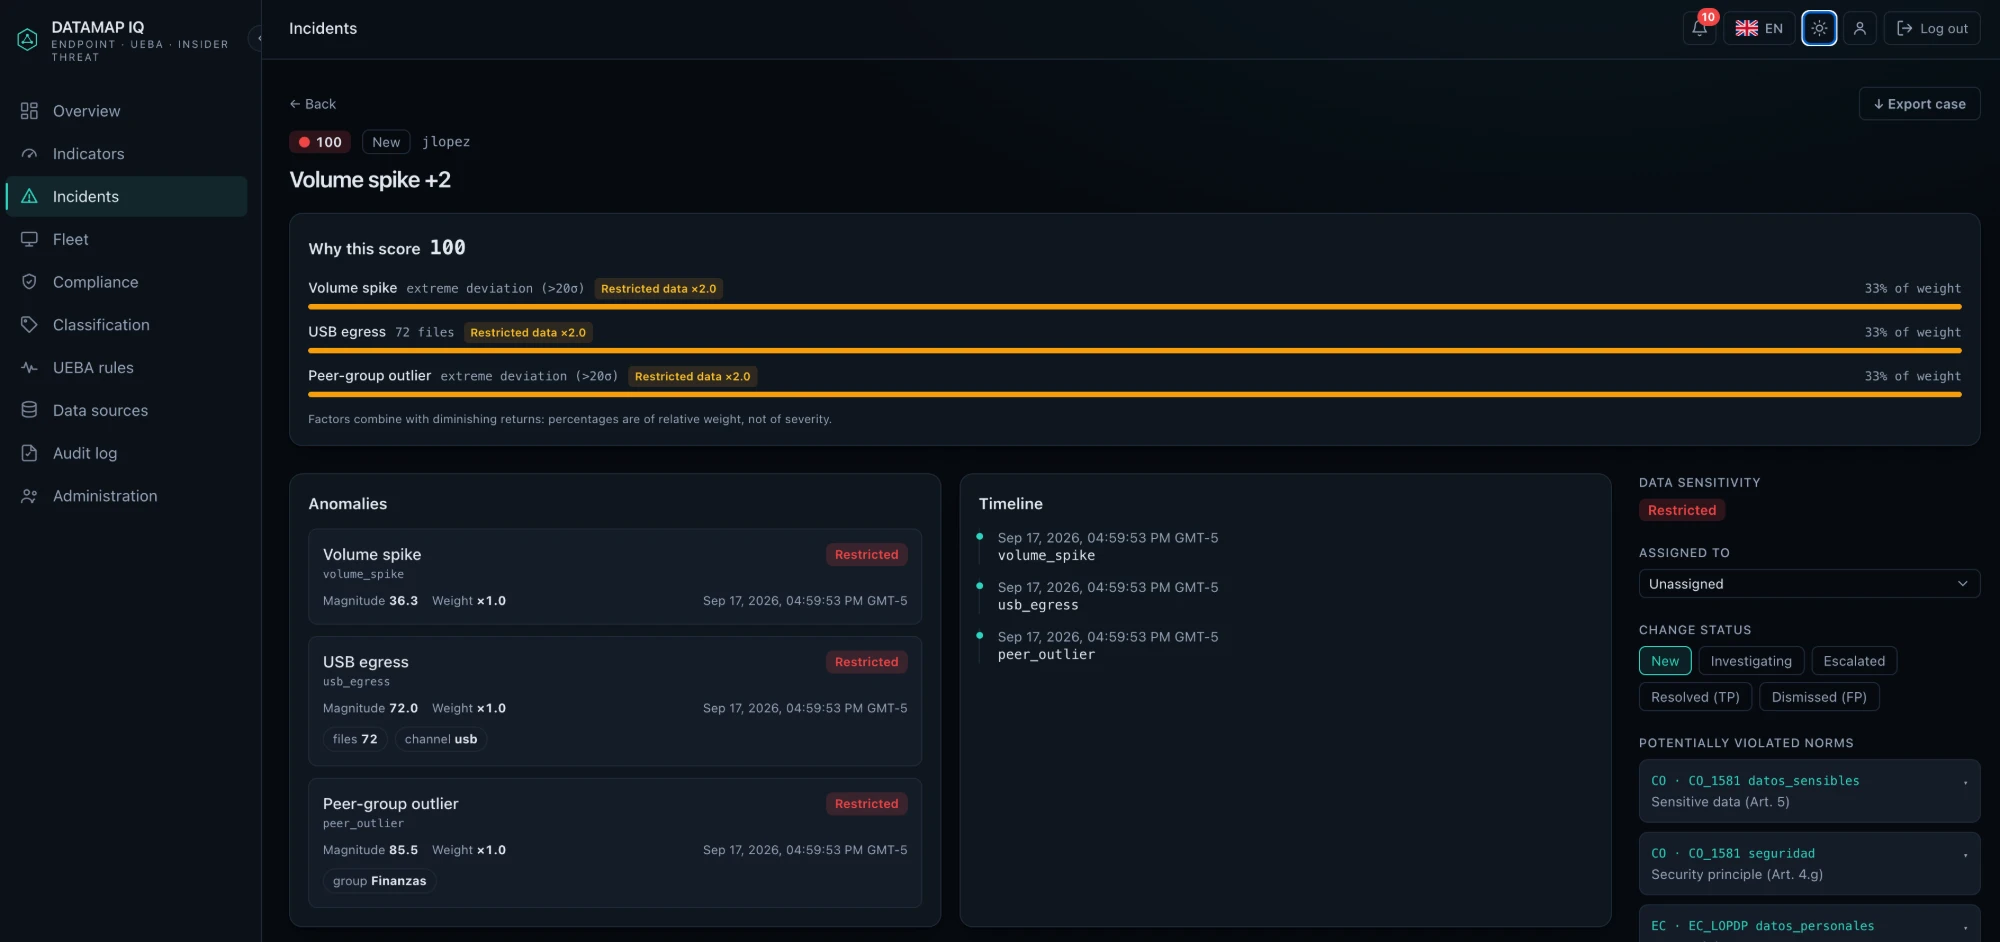
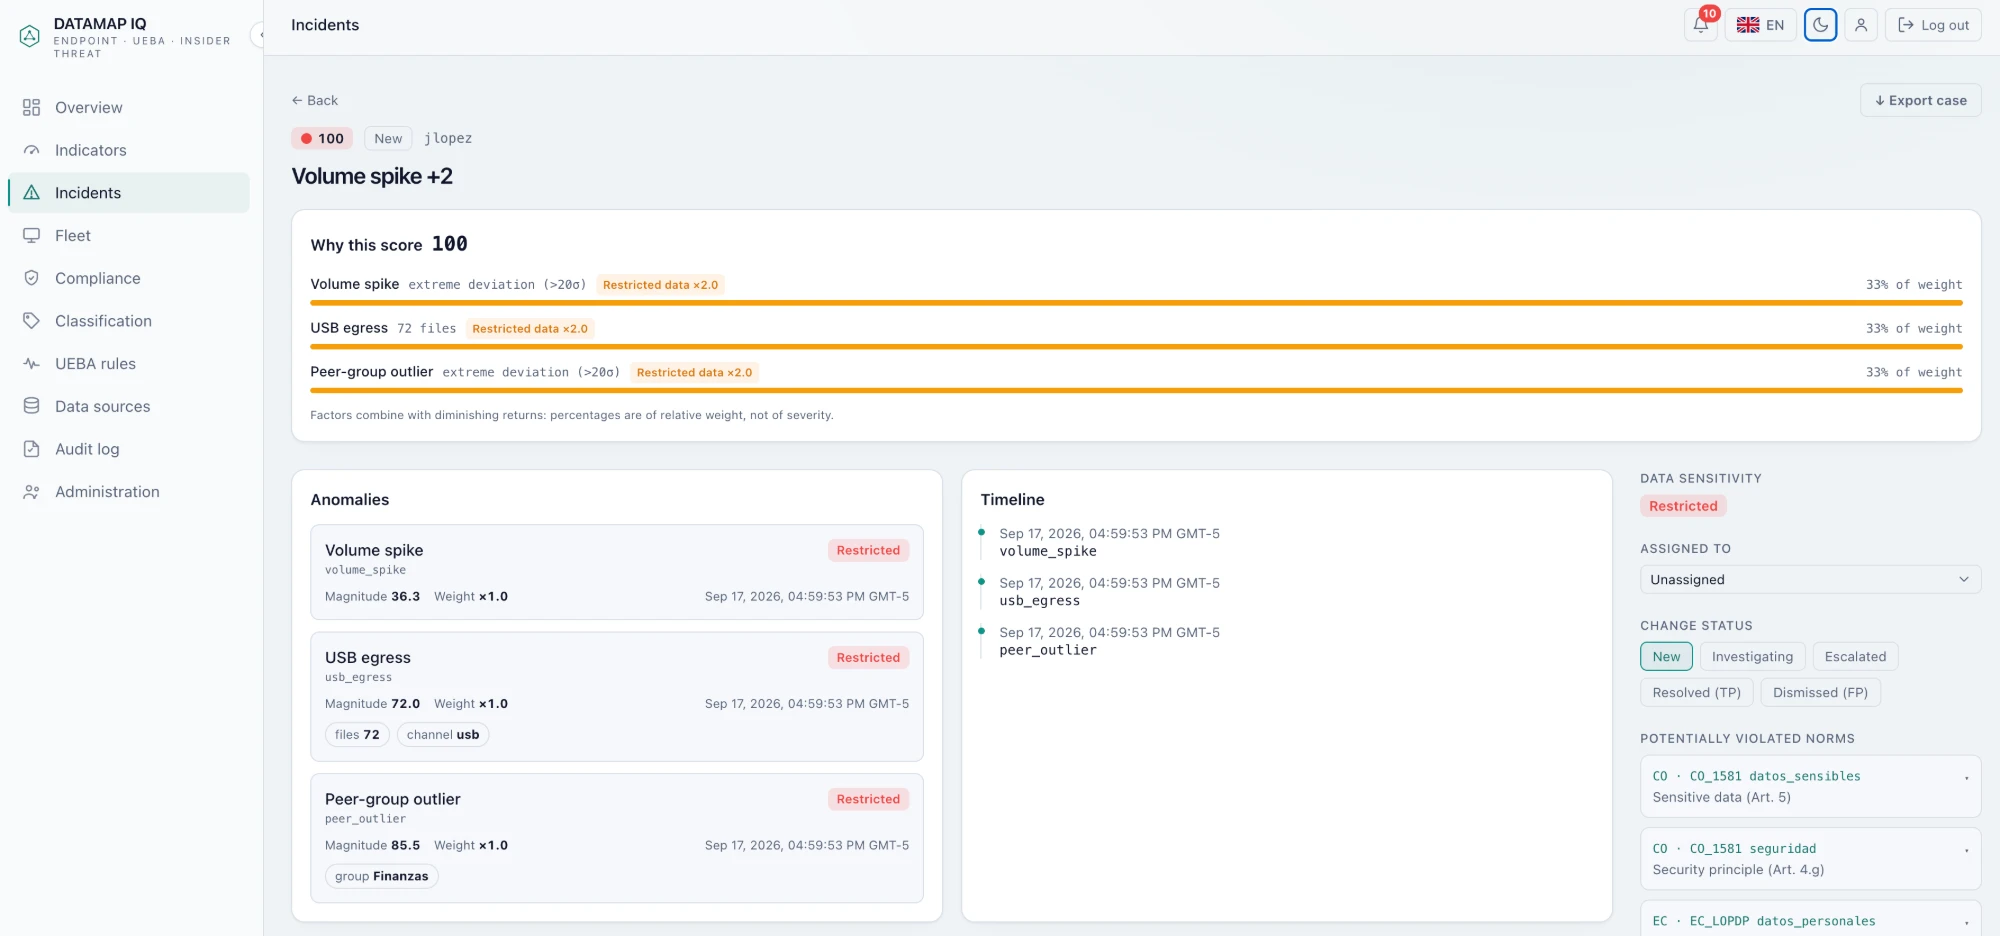
La plataforma en pantalla
Dos vistas de la consola de DATAMAP IQ — Endpoint & Insider Threat.
Qué hace
01
Visibilidad de endpoints
Actividad de usuarios y procesos sobre la información, de forma continua.
02
Analítica de comportamiento
Líneas base por usuario y equipo; la desviación es la señal, no el volumen.
03
Detección de riesgo interno
Correlación de señales para separar el error del intento.
04
Respuesta ante exfiltración
Detección y contención del movimiento indebido de información, con registro de cada acción.
Qué recibe su equipo
El material con el que se sustentan decisiones ante dirección, auditoría y reguladores.
- Panel de actividad por endpoint
- Alertas de riesgo interno con contexto
- Trazabilidad del movimiento de información sensible
- Trazas de auditoría por decisión
Ficha técnica
| Licencia | Independiente, por plataforma. Puede operar sola o junto a las demás. |
|---|---|
| Despliegue | Cloud · On-premise · Híbrido. En sector regulado, on-premise es el modelo habitual. |
| Autonomía | Configurable por tipo de acción: sugerir / aprobar / ejecutar. |
| Auditoría | Traza por acción: qué se ejecutó, sobre qué activo, con qué criterio y con qué resultado. |
| Integración | API: SIEM, ITSM, directorio corporativo, pipelines CI/CD. |
| Marcos | NIST CSF, ISO 27001, MITRE ATT&CK, CIS Controls, SOC 2, PCI DSS, OWASP ASVS, GDPR. |